

Bạn từng thấy một website bỗng dưng chậm rì hoặc sập hoàn toàn dù đường truyền vẫn ổn? DDoS là gì và vì sao hình thức tấn công này lại khiến nhiều hệ thống tê liệt chỉ trong vài phút? Bài viết dưới đây giúp bạn hiểu cơ chế hoạt động, nhận biết dấu hiệu và phòng chống an toàn, theo góc nhìn chia sẻ thực tế từ đội ngũ kỹ thuật của chúng tôi tại FPT Telecom.
DDoS là gì?
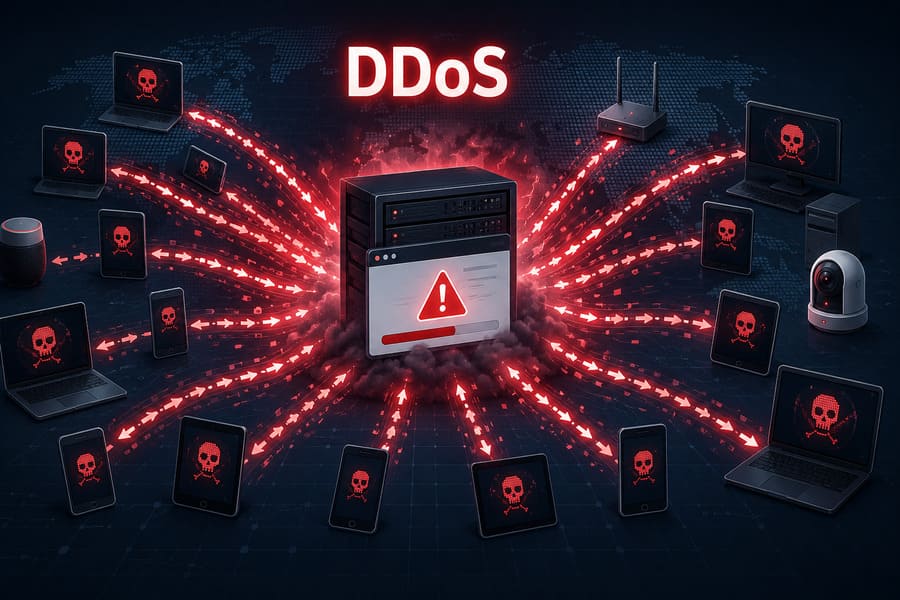
DDoS là viết tắt của Distributed Denial of Service, nghĩa là tấn công từ chối dịch vụ phân tán. Đây là hình thức làm quá tải một máy chủ, một dịch vụ hoặc cả hệ thống mạng bằng cách dồn một lượng lớn lưu lượng truy cập giả mạo từ nhiều nguồn khác nhau cùng lúc.
Bạn có thể hình dung đơn giản: một cửa hàng chỉ phục vụ được vài chục khách mỗi giờ, nhưng đột nhiên có hàng nghìn người giả vờ tới hỏi han mà không mua gì. Nhân viên bị cuốn vào đám đông giả này, khách thật không thể vào được. Khi tài nguyên máy chủ bị chiếm dụng theo cách đó, website sẽ chậm dần, báo lỗi hoặc ngừng hoạt động hoàn toàn.
Theo Cloudflare, một cuộc tấn công DDoS giống như cảnh kẹt xe bất ngờ trên cao tốc, khiến dòng xe hợp lệ không thể tới đích đúng giờ.
Phạm vi của tấn công DDoS không giới hạn ở một ngành nào. Website doanh nghiệp, sàn thương mại điện tử, ứng dụng tài chính, máy chủ game hay bất kỳ điểm cuối nào kết nối Internet công khai đều có thể trở thành mục tiêu.
Phân biệt DoS và DDoS
Điểm khác biệt cốt lõi nằm ở số lượng nguồn tấn công. DoS chỉ xuất phát từ một nguồn duy nhất, trong khi DDoS được triển khai phân tán từ hàng nghìn thiết bị và nhiều dải IP khác nhau, nên khó phát hiện và ngăn chặn hơn rất nhiều. Bảng dưới đây tổng hợp nhanh sự khác biệt để bạn dễ so sánh.
| Tiêu chí | DoS | DDoS |
|---|---|---|
| Nguồn tấn công | Một thiết bị, một IP | Hàng nghìn thiết bị, nhiều IP |
| Quy mô lưu lượng | Hạn chế | Rất lớn, dồn dập |
| Khả năng ngăn chặn | Dễ, chặn một IP là xong | Khó, không thể chặn một nguồn |
| Công cụ thường dùng | Một máy tính | Mạng botnet |
Tấn công DDoS hoạt động như thế nào?
Để gây quá tải nhanh như vậy, kẻ tấn công cần một đội quân thiết bị bị chiếm quyền, gọi là botnet. Theo IBM, botnet là mạng lưới các thiết bị kết nối Internet đã bị nhiễm mã độc, cho phép tin tặc điều khiển từ xa mà chủ thiết bị thường không hề hay biết. Quy trình một cuộc tấn công thường diễn ra theo các bước:
- Xây dựng botnet: tin tặc phát tán mã độc để chiếm quyền hàng loạt máy tính, máy chủ và thiết bị IoT, biến chúng thành các bot độc.
- Điều khiển tập trung: thông qua một hệ thống ra lệnh, toàn bộ botnet cùng hướng về một địa chỉ IP hoặc mục tiêu cụ thể.
- Gửi lưu lượng ồ ạt: mỗi bot liên tục gửi yêu cầu kết nối hoặc gói dữ liệu, tạo ra lượng truy cập lớn bất thường.
- Làm cạn kiệt tài nguyên: băng thông, CPU và bộ đệm kết nối của máy chủ bị chiếm dụng nhanh chóng.
- Từ chối dịch vụ: khi tài nguyên hết, người dùng thật không còn truy cập được, dịch vụ gián đoạn.
Các loại tấn công DDoS phổ biến
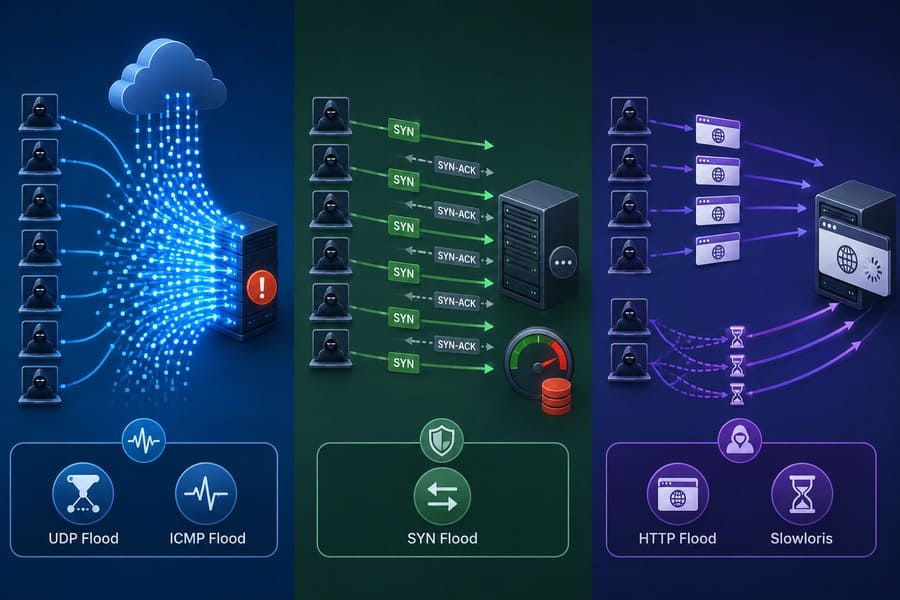
Theo Microsoft, các loại tấn công DDoS được chia thành ba nhóm chính dựa trên lớp mạng mà chúng nhắm tới. Hiểu rõ từng nhóm giúp bạn hình dung vì sao mỗi kiểu tấn công lại cần một cách phòng vệ riêng.
Tấn công băng thông (Volumetric)
Nhóm này làm nghẽn đường truyền bằng lượng dữ liệu khổng lồ. Các kiểu thường gặp là UDP Flood và ICMP Flood, khi máy chủ phải tiếp nhận và xử lý số lượng lớn gói tin không hợp lệ. Đây là hình thức tấn công từ chối dịch vụ phổ biến nhất, vì chỉ cần đủ lưu lượng là mọi dịch vụ phía trên đều bị ảnh hưởng.
Tấn công giao thức (Protocol)
Thay vì tạo nhiều lưu lượng, nhóm này khai thác cách máy chủ quản lý kết nối. Điển hình là SYN Flood, khi máy chủ liên tục phải duy trì các kết nối chưa hoàn chỉnh cho tới khi cạn tài nguyên. Hệ thống có thể mất ổn định ngay cả khi băng thông chưa bị nghẽn.
Tấn công tầng ứng dụng (Layer 7)
Đây là nhóm tinh vi nhất vì các yêu cầu trông gần giống hành vi người dùng thật. HTTP Flood gửi khối lượng lớn yêu cầu hợp lệ khiến website vẫn online nhưng phản hồi rất chậm, còn Slowloris giữ các kết nối mở lâu để chiếm chỗ. Loại này khó phân biệt với truy cập thật nên cần giải pháp lọc chuyên sâu.
Dấu hiệu nhận biết bị tấn công DDoS
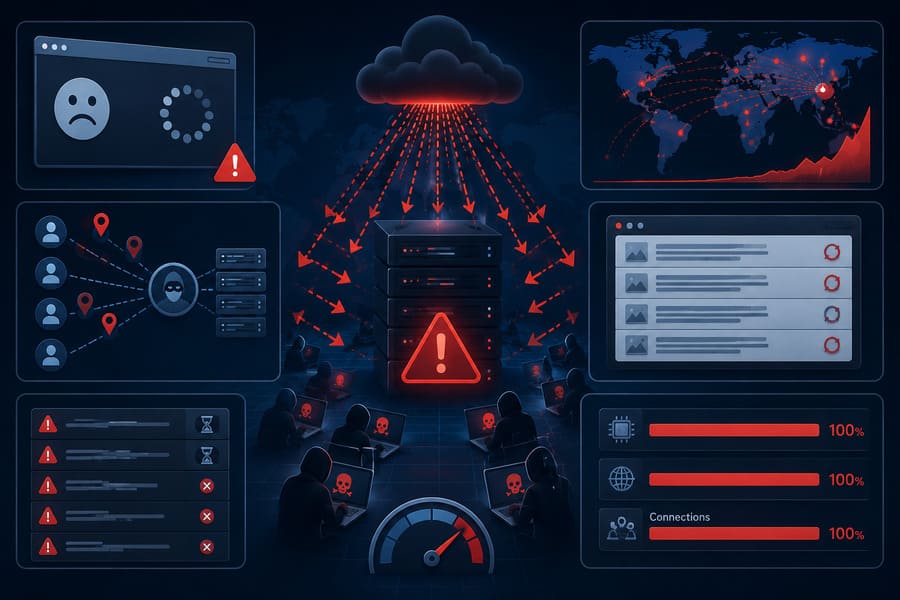
Không có dấu hiệu nào tuyệt đối chính xác, nhưng khi nhiều biểu hiện dưới đây xuất hiện cùng lúc, khả năng cao hệ thống của bạn đang là mục tiêu của một cuộc tấn công DDoS:
- Website chậm bất thường hoặc không thể truy cập dù hạ tầng vẫn ổn định.
- Lưu lượng truy cập tăng đột biến, xuất phát từ nhiều địa chỉ IP lạ hoặc cùng một dải IP.
- Các yêu cầu lặp đi lặp lại theo một mẫu, nhắm vào những trang hoặc chức năng cụ thể.
- Máy chủ liên tục báo lỗi, timeout hoặc kết nối bị reset đột ngột.
- Tài nguyên CPU, băng thông, bộ đệm kết nối bị chiếm dụng gần như hoàn toàn.
Người dùng cá nhân và game thủ có bị DDoS không?
Phần lớn bài viết về chủ đề này hướng tới doanh nghiệp, nhưng người dùng gia đình và game thủ cũng thường thắc mắc liệu mình có bị ảnh hưởng. Câu trả lời ngắn gọn: mục tiêu chính của DDoS là máy chủ và dịch vụ trực tuyến, không phải máy tính cá nhân của bạn. Tuy vậy, vẫn có vài tình huống bạn nên phân biệt rõ.
Khi đang chơi game mà mạng chập chờn, giật lag rồi rớt kết nối, nguyên nhân hay gặp nhất là chất lượng đường truyền, độ ổn định Wifi trong nhà hoặc tình trạng máy chủ game ở xa. Đó thường không phải DDoS nhắm vào riêng bạn. Tuy nhiên, nếu bạn để lộ địa chỉ IP cá nhân qua một số nền tảng và bị một cá nhân cố tình làm nghẽn, kết nối có thể bị ảnh hưởng cục bộ.
Với người dùng cuối, một đường truyền băng thông cao và ổn định là tuyến phòng vệ cơ bản nhất, giúp hấp thụ tốt các đợt tăng lưu lượng bất thường và giảm rủi ro gián đoạn.
Cần làm gì khi nghi ngờ bị tấn công
Nếu bạn không phải dân kỹ thuật chuyên sâu, hãy ưu tiên xử lý theo trình tự đơn giản dưới đây để giảm thiệt hại và đưa đúng người vào cuộc:
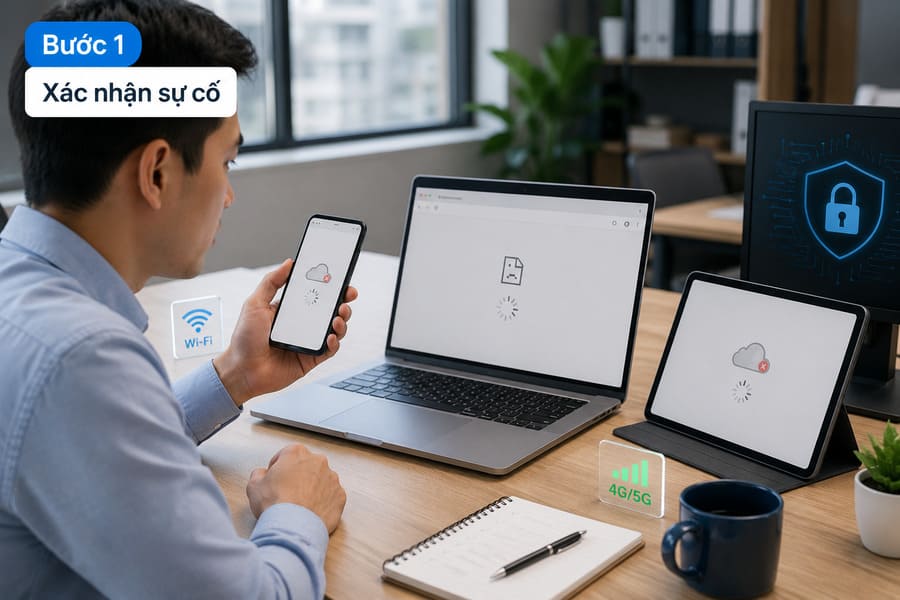
Bước 1: Xác nhận sự cố
Kiểm tra xem website hoặc dịch vụ chậm hay sập từ nhiều thiết bị và nhiều mạng khác nhau, để loại trừ lỗi cục bộ tại máy của bạn.
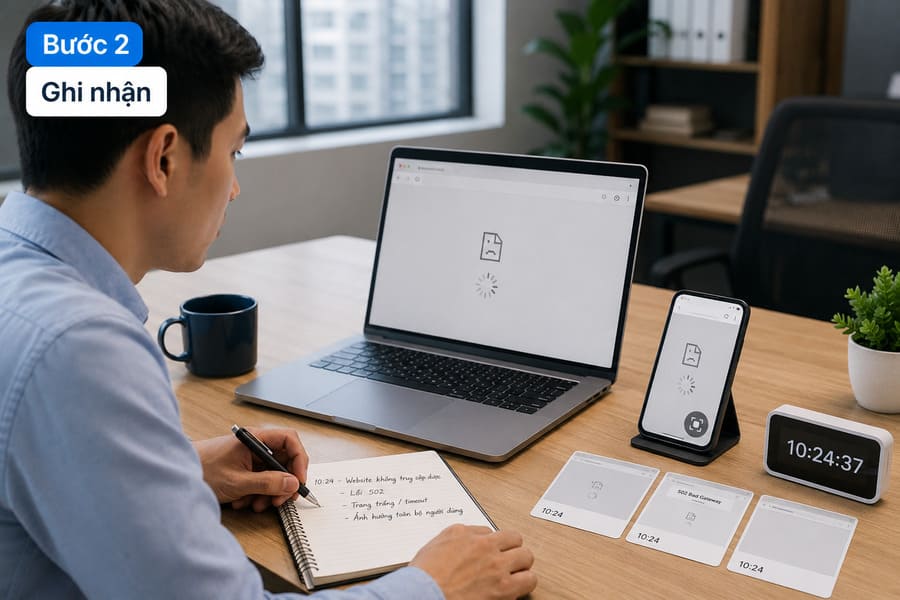
Bước 2: Ghi nhận thời điểm và biểu hiện
Lưu lại mốc thời gian, hiện tượng lỗi và ảnh chụp màn hình. Thông tin này rất hữu ích cho đội kỹ thuật khi điều tra.
Bước 3: Liên hệ nhà cung cấp hạ tầng
Báo ngay cho nhà cung cấp máy chủ, hosting hoặc nhà mạng để được hỗ trợ chặn lọc lưu lượng và kích hoạt phương án bảo vệ.
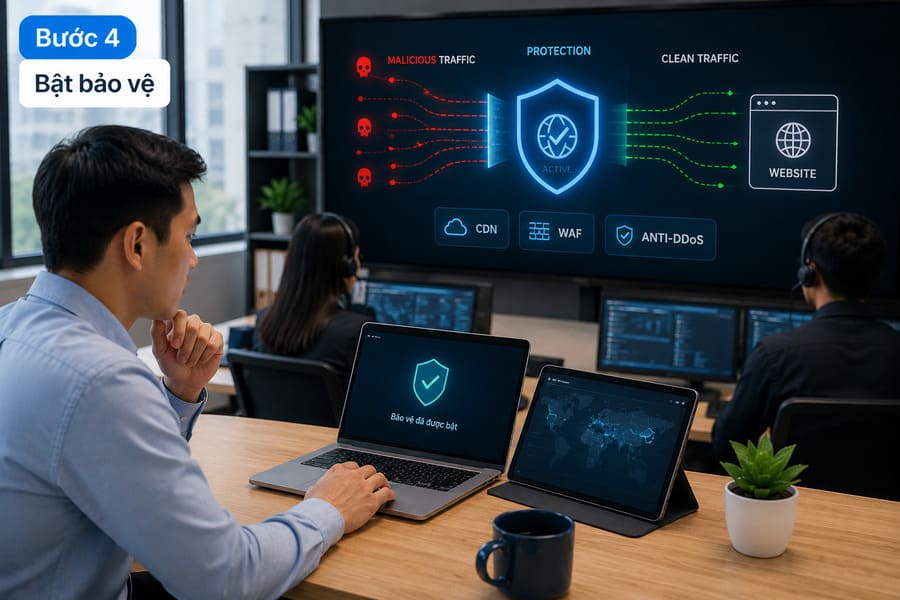
Bước 4: Kích hoạt giải pháp bảo vệ chuyên dụng
Với hệ thống quan trọng, hãy phối hợp đội an ninh mạng để bật CDN, tường lửa ứng dụng web và các dịch vụ chống DDoS đã chuẩn bị từ trước.
Đường truyền ổn định là tuyến phòng vệ đầu tiên
Tham khảo các gói Internet Wifi 6 băng thông cao của FPT Telecom, chỉ từ 195.000đ một tháng.
Cách phòng chống tấn công DDoS hiệu quả
Phòng chống DDoS hiệu quả nhất khi được chuẩn bị trước, không phải đợi tới lúc sự cố xảy ra. Tùy quy mô hệ thống, bạn có thể cân nhắc các biện pháp sau:
- Mở rộng băng thông và dùng CDN: phân tán lưu lượng ra nhiều điểm thay vì dồn vào một máy chủ, giúp hệ thống chịu tải tốt hơn.
- Tường lửa ứng dụng web (WAF): lọc và chặn các yêu cầu bất thường ở tầng ứng dụng trước khi chúng đi sâu vào hệ thống.
- Giới hạn tốc độ truy cập (rate limiting): khống chế số yêu cầu một IP có thể gửi trong một khoảng thời gian.
- Giám sát liên tục: theo dõi lưu lượng theo thời gian thực để phát hiện sớm dấu hiệu bất thường.
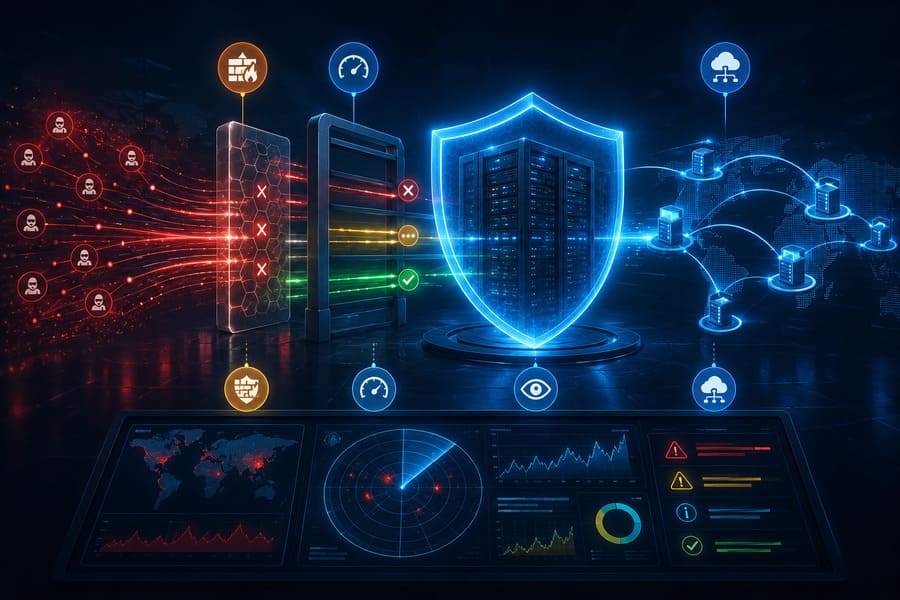
Không phải hệ thống nào cũng cần đầu tư như nhau. Bảng dưới đây gợi ý mức độ phòng vệ phù hợp theo quy mô để bạn ra quyết định nhanh hơn.
| Quy mô | Rủi ro chính | Biện pháp nên ưu tiên |
|---|---|---|
| Cá nhân, hộ gia đình | Gián đoạn cục bộ, lag game | Đường truyền ổn định, Wifi 6, đổi mật khẩu định kỳ |
| Doanh nghiệp nhỏ (SMB) | Website, ứng dụng bị sập | CDN, WAF, rate limiting, băng thông dự phòng |
| Doanh nghiệp lớn | Tấn công đa tầng quy mô lớn | Giải pháp chống DDoS chuyên dụng, giám sát 24/7 |
Vai trò của đường truyền Internet ổn định
Dù không phải một dịch vụ chống DDoS chuyên dụng, một đường truyền băng thông cao và ổn định vẫn là lớp nền quan trọng. Băng thông lớn giúp hệ thống có thêm dư địa khi lưu lượng tăng đột biến, còn kết nối ổn định giúp bạn duy trì trải nghiệm liền mạch trong sinh hoạt và công việc hằng ngày.
Chúng tôi cung cấp các gói Internet cáp quang chuẩn Wifi 6 trên hạ tầng XGS-PON, băng thông tới 1 Gbps, hỗ trợ kỹ thuật 24/7 và lắp đặt nhanh trong 48 giờ. Dưới đây là bảng giá tham khảo các gói phổ biến cho cá nhân và gia đình.
| Gói cước | Tốc độ | Thiết bị đi kèm | Giá cước (chỉ từ) |
|---|---|---|---|
| Giga | 300 Mbps / 300 Mbps | Modem Wi-Fi 6 | 195.000 ₫ |
| Sky | 1 Gbps / 300 Mbps | Modem Wi-Fi 6 | 195.000 ₫ |
| Giga F1 | 300 Mbps / 300 Mbps | Modem Wi-Fi 6, Access Point | 205.000 ₫ |
| Sky F1 | 1 Gbps / 300 Mbps | Modem Wi-Fi 6, Access Point | 210.000 ₫ |
| Sky F2 | 1 Gbps / 300 Mbps | Modem Wi-Fi 6, 2 Access Point | 230.000 ₫ |
Doanh nghiệp cần băng thông đối xứng cao có thể tham khảo nhóm gói LUX. Mức giá và gói cước có thể thay đổi theo khu vực, vui lòng liên hệ tư vấn để được báo giá chính xác.
Câu hỏi thường gặp
Tấn công DDoS có làm mất dữ liệu không?
DDoS chủ yếu gây gián đoạn dịch vụ. Tuy nhiên trong một số trường hợp, nó được dùng làm bình phong để tin tặc khai thác lỗ hổng hoặc cài mã độc.
DDoS và DoS khác nhau ở điểm nào?
DoS tấn công từ một nguồn duy nhất nên dễ chặn, còn DDoS phân tán từ hàng nghìn thiết bị qua botnet nên khó phát hiện và ngăn chặn hơn nhiều.
Người dùng gia đình có cần lo về DDoS không?
Mục tiêu chính của DDoS là máy chủ và dịch vụ trực tuyến. Với người dùng cuối, một đường truyền ổn định và Wifi an toàn đã giúp giảm phần lớn rủi ro gián đoạn.
CDN và WAF có đủ để chống DDoS không?
CDN và WAF giúp giảm rủi ro đáng kể, nhưng với các cuộc tấn công đa tầng quy mô lớn, hệ thống quan trọng vẫn cần thêm giải pháp chống DDoS chuyên biệt.
Làm gì đầu tiên khi nghi ngờ bị tấn công DDoS?
Hãy xác nhận sự cố từ nhiều mạng khác nhau, ghi lại thời điểm và biểu hiện, sau đó liên hệ ngay nhà cung cấp hạ tầng và đội kỹ thuật để được hỗ trợ.
Tham khảo thêm:
Hiểu đúng bản chất của DDoS giúp bạn bớt hoang mang khi gặp sự cố và biết đâu là việc cần làm trước tiên. Nếu bạn là người dùng cá nhân hoặc hộ gia đình, ưu tiên thực tế nhất không phải là một hệ thống phòng thủ phức tạp, mà là một đường truyền ổn định, thiết bị Wifi an toàn và thói quen đổi mật khẩu định kỳ. Với doanh nghiệp vận hành dịch vụ trực tuyến, hãy chuẩn bị phương án bảo vệ từ sớm thay vì đợi đến khi hệ thống sập. Khi cần một nền tảng kết nối vững vàng để bắt đầu, bạn có thể trao đổi với đội ngũ của chúng tôi để được tư vấn gói phù hợp với khu vực của mình.
Lưu ý: Giá bán và các chương trình khuyến mãi có thể thay đổi tùy thời điểm. Các bạn vui lòng liên hệ với chúng tôi để được báo giá chi tiết nhất.
Nguồn tham khảo:
1. IBM. (n.d.). What is a distributed denial-of-service (DDoS) attack? IBM Think. Retrieved June 16, 2026, from IBM Think – What is a Distributed Denial-of-Service (DDoS) attack?
2. Microsoft Security. (n.d.). What is a DDoS attack? Retrieved June 16, 2026, from https://www.microsoft.com/vi-vn/security/business/security-101/what-is-a-ddos-attack
3. Cloudflare Learning Center. (n.d.). What is a DDoS attack? Retrieved June 16, 2026, from https://www.cloudflare.com/learning/ddos/what-is-a-ddos-attack/


Cách đổi mật khẩu WiFi TP-Link giúp bạn chủ động bảo vệ mạng khi phát hiện [...]
Cách đổi mật khẩu WiFi VNPT khá đơn giản và có thể thực hiện ngay tại [...]
Viễn thông FPT Telecom hướng dẫn cách lấy lại mật khẩu WiFi mà không nhất thiết [...]
Cách xem mật khẩu WiFi bằng địa chỉ IP thường thực hiện qua trang quản trị [...]
Xem pass WiFi Win 11 đã lưu trên laptop khá đơn giản nếu máy vẫn đang [...]
Mật khẩu WiFi xe Hưng Long không có một mã cố định được nhà xe công [...]
Mật khẩu WiFi xe Huệ Nghĩa thường được chia sẻ là 12345678, giúp hành khách kết [...]
Mật khẩu WiFi xe Tuấn Hưng không có một mã được nhà xe công khai rộng [...]