

Bạn vừa nhận một email “từ ngân hàng” yêu cầu xác minh tài khoản gấp và thấy hơi lo lắng? Rất có thể đó là một cái bẫy. Phishing là gì mà khiến hàng nghìn người Việt mất tiền oan mỗi năm? Bài viết này viễn thông FPT Telecom sẽ giúp bạn hiểu rõ bản chất tấn công giả mạo, nhận diện email lừa đảo và biết chính xác phải làm gì để bảo vệ tài khoản của mình.
Phishing là gì?
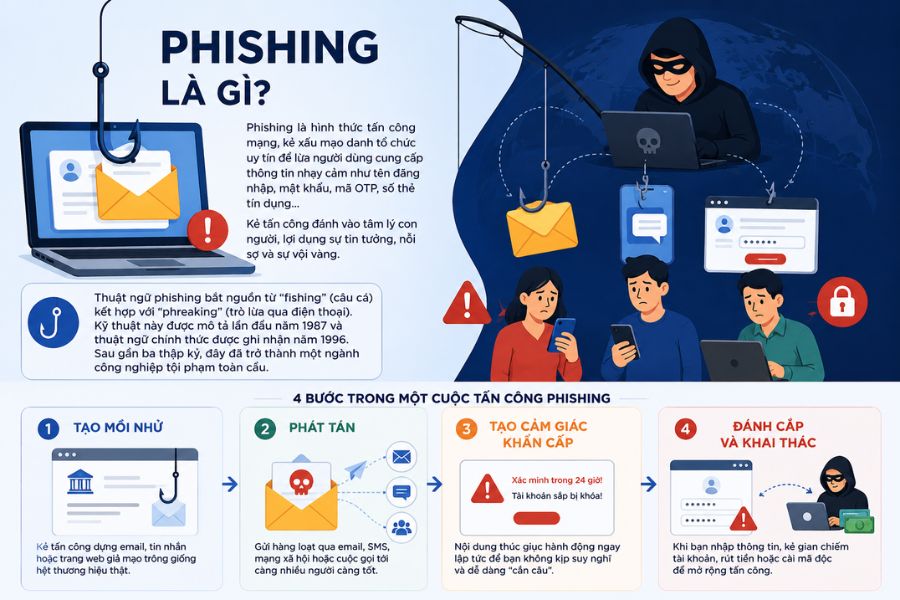
Phishing, hay tấn công giả mạo, là hình thức tấn công mạng trong đó kẻ xấu mạo danh một tổ chức hoặc cá nhân uy tín để lừa người dùng cung cấp thông tin nhạy cảm như tên đăng nhập, mật khẩu, mã OTP hay số thẻ tín dụng. Đây là một dạng của kỹ thuật tấn công phi kỹ thuật (social engineering): thay vì phá vỡ hệ thống bảo mật bằng công nghệ, kẻ tấn công đánh vào tâm lý con người, lợi dụng sự tin tưởng, nỗi sợ và sự vội vàng. Khi đã hiểu tấn công phishing là gì, bạn sẽ thấy điểm yếu lớn nhất không nằm ở máy tính mà nằm ở chính phản xạ của người dùng.
Thuật ngữ phishing bắt nguồn từ chữ “fishing” (câu cá), kết hợp với “phreaking” (trò lừa qua điện thoại). Hình ảnh rất dễ hình dung: kẻ tấn công thả “mồi nhử” dưới dạng email, tin nhắn hay trang web giả, rồi chờ nạn nhân “cắn câu”. Kỹ thuật này được mô tả chi tiết lần đầu năm 1987 và thuật ngữ chính thức được ghi nhận năm 1996. Sau gần ba thập kỷ, hình thức này đã trở thành một ngành công nghiệp tội phạm có tổ chức trên phạm vi toàn cầu.
Dù biến thể có tinh vi đến đâu, hầu hết các cuộc tấn công đều đi qua bốn bước quen thuộc. Hiểu được chuỗi này giúp bạn ngắt mạch ngay từ giai đoạn sớm.
- Tạo mồi nhử: kẻ tấn công dựng email, tin nhắn hoặc trang web giả mạo trông giống hệt thương hiệu thật.
- Phát tán: gửi hàng loạt qua email, SMS, mạng xã hội hoặc cuộc gọi tới càng nhiều người càng tốt.
- Tạo cảm giác khẩn cấp: nội dung thúc giục “xác minh trong 24 giờ”, “tài khoản sắp bị khóa” để bạn hành động mà không kịp suy nghĩ.
- Đánh cắp và khai thác: khi bạn nhập thông tin, kẻ gian chiếm tài khoản, rút tiền hoặc cài mã độc để mở rộng tấn công.
Các hình thức tấn công phishing phổ biến
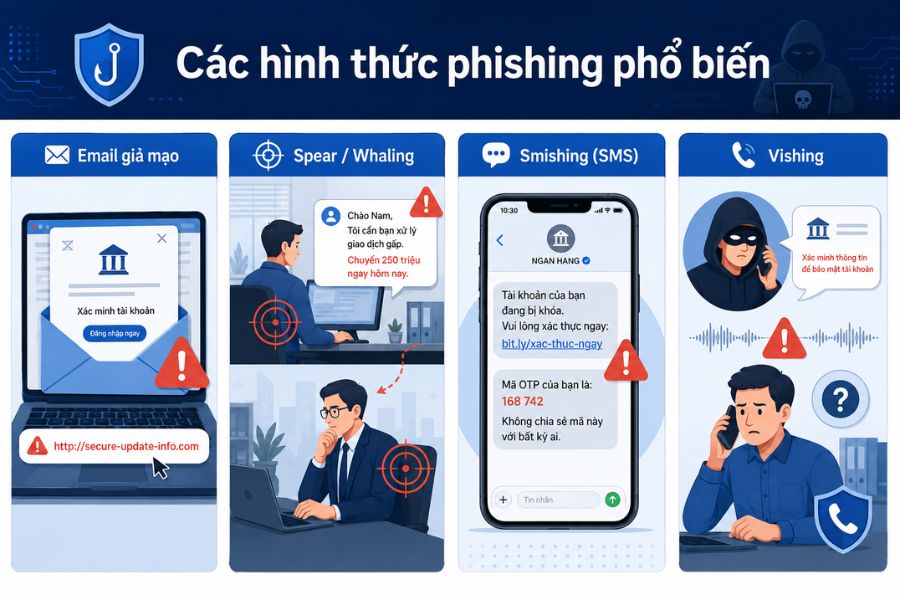
Khi đã biết phishing là gì, bước tiếp theo là nhận diện từng biến thể. Phishing không tồn tại dưới một dạng duy nhất. Tùy mục tiêu và kênh tiếp cận, kẻ tấn công sẽ chọn phương thức phù hợp để tăng tỷ lệ thành công. Nắm được các hình thức tấn công phishing dưới đây giúp bạn cảnh giác đúng chỗ.
Phishing email (giả mạo email)
Đây là hình thức phổ biến nhất. Kẻ tấn công gửi email giả danh ngân hàng, sàn thương mại điện tử hay nhà cung cấp dịch vụ, kèm đường link dẫn tới trang đăng nhập giả. Vậy phishing email là gì khiến nó nguy hiểm đến thế? Đó là vì email được “ngụy trang” rất giống thật: cùng logo, cùng bố cục, địa chỉ người gửi chỉ sai một ký tự nhỏ. Người dùng vội vàng đăng nhập là mất ngay thông tin.
Spear phishing và whaling
Khác với kiểu phát tán đại trà, spear phishing nhắm vào một cá nhân hoặc bộ phận cụ thể, với nội dung được cá nhân hóa cao dựa trên thông tin thu thập từ mạng xã hội. Whaling là biến thể cấp cao hơn, tập trung vào lãnh đạo như giám đốc tài chính hay tổng giám đốc, thường liên quan tới yêu cầu chuyển tiền khẩn cấp. Vì nội dung sát thực tế công việc, hai hình thức này có thể vượt qua cả sự cảnh giác lẫn bộ lọc cơ bản.
Smishing (lừa đảo qua tin nhắn SMS)
Smishing là lừa đảo qua tin nhắn SMS. Tại Việt Nam, hình thức nguy hiểm nhất là giả mạo tin nhắn thương hiệu (SMS Brandname) của ngân hàng. Kẻ gian dùng trạm phát sóng giả để chèn tin nhắn lừa đảo vào cùng luồng với tin nhắn thật, khiến nạn nhân khó phân biệt. Theo cảnh báo của cơ quan công an, ngân hàng không bao giờ gửi link yêu cầu nhập mật khẩu hay OTP qua SMS.
Vishing (lừa đảo qua cuộc gọi)
Vishing là lừa đảo qua cuộc gọi điện thoại. Kẻ tấn công giả danh nhân viên ngân hàng, cơ quan thuế hoặc công an, yêu cầu xác thực thông tin hoặc chuyển tiền để “xử lý vụ việc”. Yếu tố nguy hiểm nằm ở giao tiếp trực tiếp khiến nạn nhân giảm cảnh giác. Sự phát triển của công nghệ giả giọng nói bằng trí tuệ nhân tạo còn làm các cuộc gọi này thuyết phục hơn.
Quishing, clone phishing và pharming
- Quishing: lừa đảo qua mã QR, dán đè mã giả lên mã thanh toán thật hoặc gắn QR trong email để chuyển hướng tới trang giả.
- Clone phishing: sao chép một email hợp pháp đã gửi trước đó rồi thay link bằng nội dung độc hại.
- Pharming: can thiệp vào hệ thống phân giải tên miền để đưa người dùng tới web giả ngay cả khi họ gõ đúng địa chỉ.
Dấu hiệu nhận biết email và tin nhắn phishing
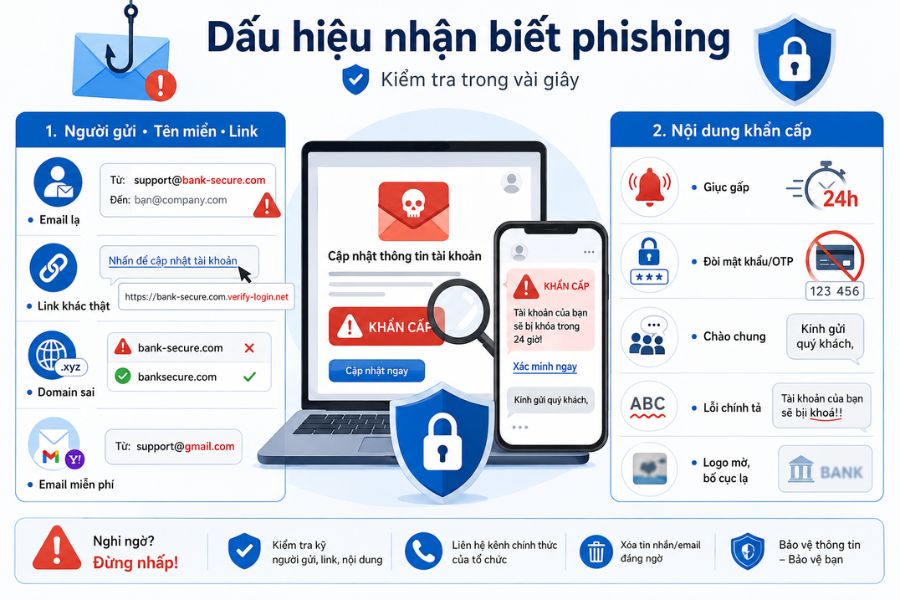
Dù kẻ gian ngày càng tinh vi, vẫn có những dấu hiệu nhận biết phishing mà bạn có thể kiểm tra trong vài giây. Ghi nhớ các dấu hiệu nhận biết này sẽ giúp bạn dừng lại đúng lúc.
Dấu hiệu ở người gửi, tên miền và đường link
- Địa chỉ gửi sai lệch nhỏ, ví dụ “[email protected]” thay vì tên miền chính thức của ngân hàng.
- Đường link khi rê chuột (hover) hiển thị một địa chỉ khác với chữ hiển thị.
- Tên miền lạ, thừa hoặc thiếu ký tự, không kết thúc bằng đuôi chính thức của tổ chức.
- Tổ chức lớn dùng email từ dịch vụ miễn phí thay vì tên miền riêng.
Dấu hiệu ở nội dung và tâm lý khẩn cấp
- Lời lẽ thúc giục: “tài khoản sẽ bị khóa trong 24 giờ”, “xác minh ngay lập tức”.
- Yêu cầu cung cấp mật khẩu, mã OTP hay số thẻ, điều mà tổ chức uy tín không bao giờ làm qua email.
- Lời chào chung chung như “Kính gửi quý khách hàng” thay vì tên cụ thể của bạn.
- Lỗi chính tả, bố cục lạ hoặc logo mờ, chất lượng thấp.
Để phân biệt phishing với những khái niệm dễ nhầm, hãy xem bảng dưới đây.
| Khái niệm | Bản chất | Cách nhận ra nhanh |
|---|---|---|
| Phishing | Giả mạo để lừa lấy thông tin | Có yêu cầu nhập thông tin nhạy cảm |
| Spam | Thư rác hàng loạt, thường quảng cáo | Phiền nhưng ít khi đòi thông tin |
| Scam | Lừa đảo nói chung để chiếm tiền | Hứa hẹn lợi ích “quá tốt để là thật” |
| Malware | Phần mềm độc hại cài lên thiết bị | Tệp đính kèm hoặc link tải bất thường |
| Pharming | Chuyển hướng DNS sang web giả | Khó thấy bằng mắt, cần bảo mật tầng mạng |
Cách phòng chống phishing hiệu quả
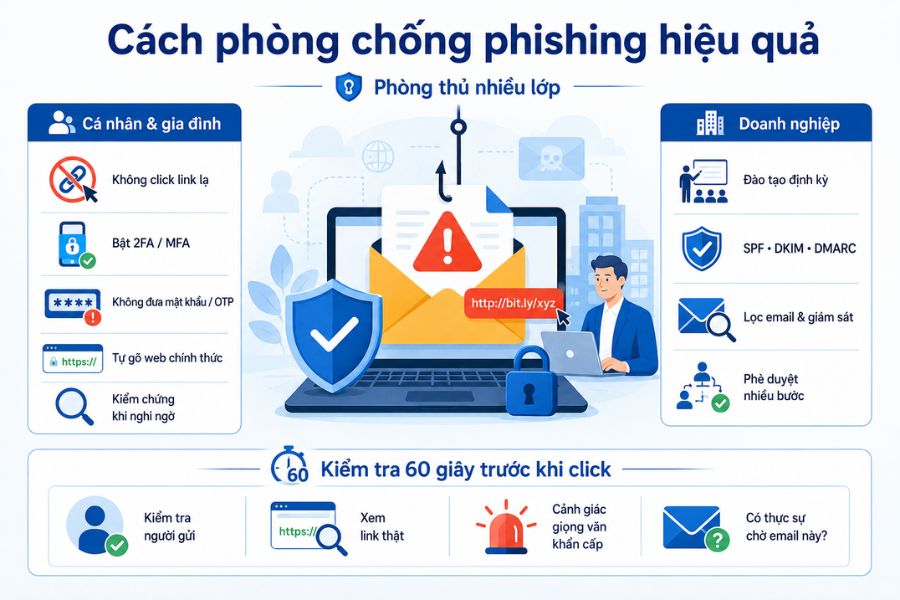
Biết phishing là gì mới chỉ là bước đầu, ngăn chặn nó mới là phần khó. Không có công cụ đơn lẻ nào ngăn được phishing hoàn toàn, vì bản chất của nó khai thác yếu tố con người. Cách phòng chống phishing hiệu quả nhất là phòng thủ nhiều lớp, kết hợp thói quen cẩn trọng với công nghệ hỗ trợ.
Đối với cá nhân và hộ gia đình
- Không click vào link trong email hay tin nhắn nếu chưa chắc chắn nguồn gốc.
- Bật xác thực hai lớp (2FA hoặc MFA) cho mọi tài khoản quan trọng.
- Không bao giờ cung cấp mật khẩu hay mã OTP qua điện thoại, email, tin nhắn.
- Khi nghi ngờ, hãy tự gõ địa chỉ website chính thức hoặc gọi tổng đài để kiểm chứng.
Đối với doanh nghiệp
- Đào tạo định kỳ và diễn tập tình huống giả mạo cho nhân viên.
- Cấu hình các chuẩn xác thực email như SPF, DKIM, DMARC để chống giả mạo tên miền.
- Triển khai bộ lọc email và giám sát hành vi truy cập bất thường.
- Xây dựng quy trình phê duyệt giao dịch tài chính nhiều bước.
Một mẹo nhỏ nhưng rất hữu ích là tự kiểm 60 giây trước khi click bất kỳ liên kết nào: kiểm tra người gửi, rê chuột xem link thật, đọc kỹ giọng văn khẩn cấp, và tự hỏi mình có thực sự chờ email này không.
Phải làm gì khi đã lỡ click hoặc nhập thông tin?
Phần lớn bài viết chỉ dừng ở phòng tránh, nhưng nếu chẳng may bạn đã nhập thông tin hoặc bấm vào link lạ thì sao? Giờ đầu tiên là quyết định, hành động càng nhanh thì thiệt hại càng nhỏ.
- Lập tức đổi mật khẩu tài khoản vừa nhập và tất cả tài khoản dùng chung mật khẩu đó.
- Gọi ngay hotline ngân hàng để khóa thẻ, tạm dừng giao dịch nếu đã lộ thông tin thẻ hoặc OTP.
- Đăng xuất mọi phiên đang hoạt động và bật xác thực hai lớp nếu chưa có.
- Theo dõi sao kê, biến động số dư trong vài tuần để phát hiện giao dịch lạ.
Bạn nên lưu lại bằng chứng (ảnh chụp tin nhắn, email, đường link) và phản ánh tới các kênh chính thức. Có thể gửi tin nhắn rác về đầu số 5656 của Trung tâm VNCERT/CC, phản ánh trên Cổng cảnh báo an toàn thông tin, hoặc trình báo cơ quan công an gần nhất. Việc báo cáo không chỉ giúp bạn mà còn ngăn người khác trở thành nạn nhân tiếp theo, đúng như khuyến cáo từ cơ quan chức năng.
Đường truyền ổn định, bảo mật chuẩn Wifi 6
Tìm hiểu chi phí lắp đặt Internet FPT phù hợp với gia đình bạn.
Lớp bảo vệ từ đường truyền Internet và vai trò nhà mạng
Một góc nhìn ít được nhắc tới: phòng chống phishing không chỉ là việc của riêng người dùng. Ngay tại đường truyền Internet trong nhà, một lớp bảo vệ chủ động có thể chặn các trang web độc hại trước khi chúng kịp tải lên màn hình của bạn.
DNS an toàn và lọc web giả mạo tại tầng mạng
DNS là hệ thống phân giải tên miền, biến địa chỉ web bạn gõ thành địa chỉ máy chủ thực. Khi sử dụng DNS an toàn kèm cơ chế lọc, các tên miền giả mạo đã được nhận diện sẽ bị chặn tự động, giúp giảm rủi ro cho cả gia đình mà không cần thao tác thủ công trên từng thiết bị. Đây là lớp phòng thủ bổ sung rất giá trị cho hộ gia đình có người lớn tuổi hoặc trẻ nhỏ.
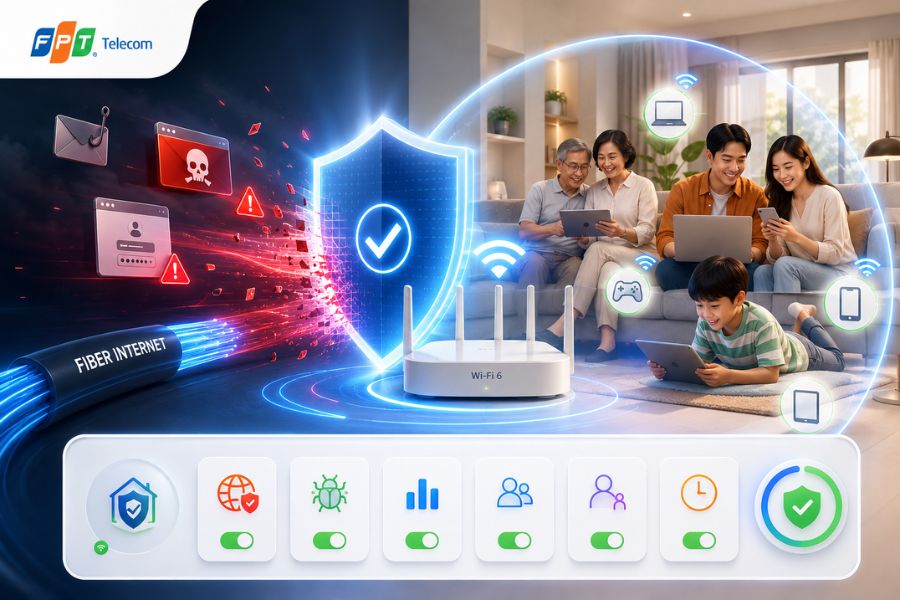
Internet an toàn cùng FPT Telecom
Viễn thông FPT Telecom cung cấp đường truyền Internet cáp quang chuẩn Wifi 6 ổn định, đi kèm ứng dụng quản trị FPT 360 WiFi với tính năng bảo vệ mặc định: tự động chặn các nội dung độc hại, bảo vệ thiết bị trong nhà khỏi mã độc và theo dõi các thiết bị cố truy cập trang đã bị chặn. Bạn có thể phân quyền mạng cho khách, giới hạn nội dung theo từng thành viên và kiểm soát thời gian truy cập. Một đường truyền ổn định cộng thêm lớp bảo mật chủ động chính là nền tảng an toàn cho cả gia đình trong thời đại số.
| Gói cước | Tốc độ | Thiết bị đi kèm | Giá cước (chỉ từ) |
|---|---|---|---|
| Giga | 300 Mbps / 300 Mbps | Modem Wi-Fi 6 | 195.000đ |
| Sky | 1 Gbps / 300 Mbps | Modem Wi-Fi 6 | 195.000đ |
| Giga F1 | 300 Mbps / 300 Mbps | Modem Wi-Fi 6, Access Point | 205.000đ |
| Sky F1 | 1 Gbps / 300 Mbps | Modem Wi-Fi 6, Access Point | 210.000đ |
Câu hỏi thường gặp về phishing
Phishing có phải là virus không?
Không. Phishing là hình thức lừa đảo dựa trên giả mạo để đánh cắp thông tin, không phải virus. Tuy nhiên, nó có thể là bước mở đầu để phát tán mã độc hoặc xâm nhập hệ thống.
Phishing email là gì và khác gì với spam?
Phishing email là email giả mạo tổ chức uy tín nhằm lừa bạn cung cấp thông tin nhạy cảm, trong khi spam chủ yếu là thư rác quảng cáo gây phiền và ít khi đòi thông tin của bạn.
Làm sao nhận biết một tin nhắn ngân hàng là giả?
Ngân hàng không gửi link yêu cầu nhập mật khẩu hay OTP qua SMS. Nếu tin nhắn có đường link đăng nhập kèm lời lẽ khẩn cấp, gần như chắc chắn đó là lừa đảo.
Vì sao phishing ngày càng khó phát hiện?
Kẻ tấn công dùng trí tuệ nhân tạo để viết nội dung trôi chảy, cá nhân hóa theo từng mục tiêu, khiến nhiều email không còn lỗi chính tả và khó phân biệt bằng mắt thường.
Đường truyền Internet có giúp chống phishing không?
Có. Một đường truyền đi kèm DNS an toàn và tính năng chặn web độc hại sẽ ngăn nhiều trang giả mạo ngay tại tầng mạng, giảm rủi ro cho cả gia đình.
Suy cho cùng, vũ khí mạnh nhất chống lại phishing không phải một phần mềm đắt tiền, mà là thói quen hoài nghi lành mạnh: luôn dừng lại, kiểm tra và xác minh trước khi tin tưởng. Nếu bạn thường xuyên giao dịch trực tuyến hoặc trong nhà có người lớn tuổi và trẻ nhỏ, hãy cân nhắc thêm một lớp bảo vệ tại đường truyền. Đó là cách phù hợp để an tâm hơn mỗi ngày, còn nếu chỉ thỉnh thoảng dùng mạng cho nhu cầu cơ bản thì việc rèn thói quen cảnh giác đã là tuyến phòng thủ vững chắc đầu tiên.
Lưu ý: Giá bán và các chương trình khuyến mãi có thể thay đổi tùy thời điểm. Các bạn vui lòng liên hệ với chúng tôi để được báo giá chi tiết nhất.
Nguồn tham khảo:
Cổng thông tin điện tử Cục Cảnh sát quản lý hành chính về trật tự xã hội. (2024). Cảnh giác thủ đoạn lừa đảo qua tin nhắn giả mạo thương hiệu SMS Brandname. Truy cập từ: https://canhsatquanlyhanhchinh.gov.vn/tin-tuc/canh-giac-thu-doan-lua-dao-qua-tin-nhan-gia-mao-thuong-hieu-sms-brandname-2646
Báo Dân trí. (2026). Cảnh báo thủ đoạn giả mạo website ngân hàng để chiếm đoạt tài sản. Truy cập từ: https://dantri.com.vn/phap-luat/canh-bao-thu-doan-gia-mao-website-ngan-hang-de-chiem-doat-tai-san-20260406184451779.htm


Cách đổi mật khẩu WiFi TP-Link giúp bạn chủ động bảo vệ mạng khi phát hiện [...]
Cách đổi mật khẩu WiFi VNPT khá đơn giản và có thể thực hiện ngay tại [...]
Viễn thông FPT Telecom hướng dẫn cách lấy lại mật khẩu WiFi mà không nhất thiết [...]
Cách xem mật khẩu WiFi bằng địa chỉ IP thường thực hiện qua trang quản trị [...]
Xem pass WiFi Win 11 đã lưu trên laptop khá đơn giản nếu máy vẫn đang [...]
Mật khẩu WiFi xe Hưng Long không có một mã cố định được nhà xe công [...]
Mật khẩu WiFi xe Huệ Nghĩa thường được chia sẻ là 12345678, giúp hành khách kết [...]
Mật khẩu WiFi xe Tuấn Hưng không có một mã được nhà xe công khai rộng [...]